
Roles e Permissões no Portal Nyverra: controle de acesso sob medida
 Wedson Lopes
Existe uma pergunta que todo sistema corporativo precisa responder com precisão: quem pode fazer o quê? Responder “depende” não serve. O módulo de Roles do Portal Nyverra ITSM implementa RBAC (controle de acesso baseado em papéis) para dar a cada pessoa exatamente as permissões de que precisa — nem mais, nem menos.
Este guia explica como funcionam roles, permissões, o escopo por cliente, a proteção de funções sensíveis com 2FA e a delegação temporária.
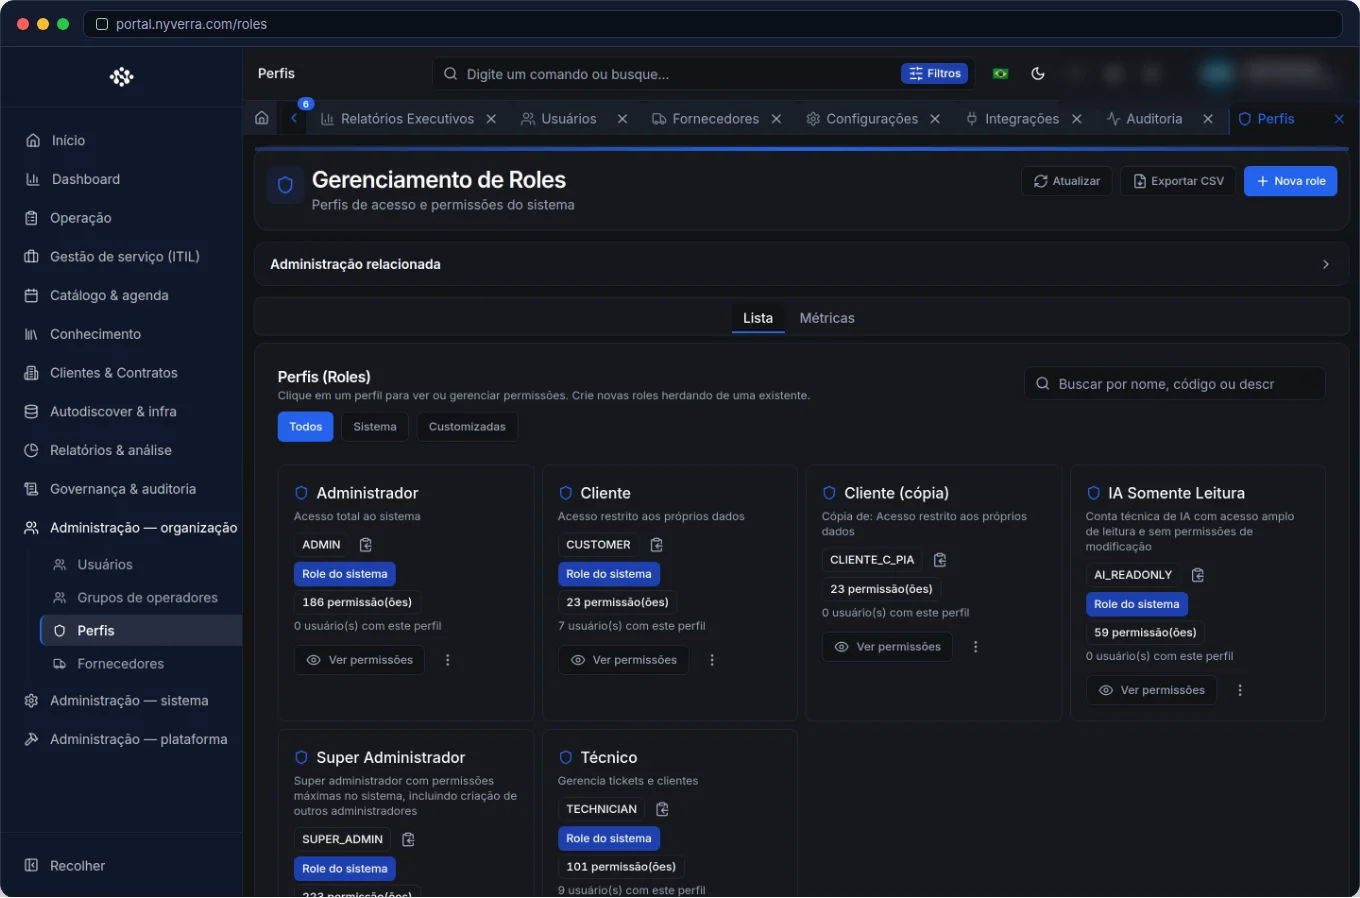 Interface do módulo no Portal Nyverra ITSM.
Papéis, permissões e usuários
O modelo tem três camadas:
| Camada | O que é |
|---|---|
| Permissão | A ação específica (ex.: TICKET_VIEW_ALL, TICKET_UPDATE_ALL, CONFIG_VIEW) |
| Role (papel) | Um conjunto de permissões agrupadas por função |
| Usuário | Recebe um ou mais roles, e o Portal libera recursos conforme as permissões resultantes |
Esse desenho evita conceder permissões “solta a solta” para cada pessoa: você modela a função uma vez e atribui o role.
Permissões granulares
As permissões são específicas por recurso e ação, o que permite separar visualização de alteração, e escopo “próprio” de “global”. Exemplos do dia a dia:
TICKET_VIEW_OWN/TICKET_VIEW_ASSIGNED/TICKET_VIEW_ALL— o que o usuário enxerga.TICKET_UPDATE_OWN/..._ASSIGNED/..._ALL— o que ele altera.TICKET_DELETE,CONFIG_VIEW,MODULE_MANAGE,RELEASE_*,CHANGE_*— operações sensíveis.
É esse granularidade que faz o módulo servir tanto a um cliente (que vê só o seu escopo) quanto a um administrador global.
Escopo por cliente
Além das permissões, muitos acessos são limitados por cliente: um técnico pode ser VIEW_ALL em um cliente e VIEW_OWN em outro (ou via delegação por contexto). Em MSPs, isso é o que evita que um técnico acesse dados de uma conta que não é dele.
Funções sensíveis e 2FA
Permissões que alteram configurações globais, gerenciam usuários ou aprovam mudanças não deveriam ficar atrás de uma senha simples. O Portal permite exigir 2FA (segundo fator) para papéis sensíveis, reforçando a proteção justamente onde o impacto de um acesso indevido é maior.
Delegação temporária
E se o aprovador entrar de férias? Em vez de conceder a permissão “para sempre”, o módulo permite delegação com data de fim: o usuário recebe as permissões por um período e elas expiram automaticamente. É controle de acesso com prazo de validade — muito mais seguro que o esquecimento de revogar manualmente.
Quem usa
| Perfil | Uso |
|---|---|
| Administrador | Criar/editar roles e atribuir aos usuários |
| Super administrador | Contas privilegiadas e elevação de perfil |
| Gestor | Solicitar/conceder delegações por período |
Como usar: passo a passo
- Mapeie as funções da operação (N1, N2, gestor, admin, cliente).
- Crie roles com o conjunto mínimo de permissões.
- Atribua os roles aos usuários.
- Proteja funções sensíveis com 2FA.
- Conceda delegações temporárias com data de fim quando necessário.
- Revise roles e atribuições periodicamente.
Regras de negócio
| Regra | Explicação |
|---|---|
| Menor privilégio | Conceda apenas o necessário para a função. |
| Super admin | Só esse perfil promove administradores ou edita contas privilegiadas. |
| Delegação | Permissões temporárias exigem justificativa e data de fim. |
| 2FA | Pode ser obrigatório para papéis sensíveis. |
Boas práticas
- Aplique o menor privilégio por padrão.
- Evite roles “faz-tudo”: prefira papéis focados.
- Prefira delegação temporária a conceder permissão permanente.
- Exija 2FA para funções de alto impacto.
- Revise permissões a cada mudança de função ou desligamento.
Erros comuns
| Situação | O que fazer |
|---|---|
| Usuário “não vê” algo | Confira role, permissão e escopo de cliente. |
| Privilégios acumulados | Revise atribuições; remova o que não é mais necessário. |
| Delegação esquecida | Use data de fim; revise delegações ativas. |
Perguntas frequentes
Qual a diferença entre role e permissão?
A permissão é a ação; o role é o conjunto de permissões atribuído a pessoas.
Posso conceder acesso temporário?
Sim, por delegação com data de fim.
Roles substituem grupos de operadores?
Não. Roles definem o que pode; grupos definem a fila de atendimento.
Automatize via API
Roles e permissões são expostos por API (/api/roles, /api/permissoes, /api/rbac), com suporte a delegação. Referência em developer.nyverra.com.
Cenários de uso: o RBAC na prática
1. Técnico de cliente. Recebe um role que permite ver e atualizar apenas os chamados do seu escopo (VIEW_OWN/UPDATE_OWN). Não enxerga dados de outras organizações — isolamento por escopo.
2. Gestor de fila. Seu role inclui VIEW_ALL e UPDATE_ASSIGNED, permitindo administrar a fila do grupo sem acessar configurações globais.
3. Administrador com 2FA. O role administrativo exige segundo fator, porque altera configurações que afetam toda a instância.
4. Férias do aprovador. Concede-se delegação temporária com data de fim — o aprovador substituto decide por um período, e a permissão expira automaticamente.
KPIs e governança de acesso
| Indicador | O que revela |
|---|---|
| Roles criados vs usuários por role | Simplicidade do modelo |
| Roles com permissões “faz-tudo” | Risco de privilégio excessivo |
| Delegações ativas | Controle de cobertura |
| Usuários com 2FA em roles sensíveis | Postura de segurança |
Menor privilégio: teoria e prática
O princípio é simples e difícil de manter: cada pessoa com o mínimo necessário. Na prática, exige revisão periódica — funções mudam, pessoas mudam, privilégios acumulam. O RBAC do Portal Nyverra combina permissões granulares, escopo por cliente, 2FA em funções críticas e delegação com prazo. Juntos, esses recursos fazem o controle de acesso ser, ao mesmo tempo, seguro e gerenciável — o que separa o RBAC “de papel” do RBAC que funciona.
Checklist de RBAC
- Mapeie as funções da operação.
- Crie roles com permissões mínimas.
- Associe usuários aos roles corretos.
- Exija 2FA em funções sensíveis.
- Configure delegações com data de fim.
- Revise permissões periodicamente.
Perguntas frequentes adicionais
Role e grupo são a mesma coisa?
Não: role = permissões; grupo = fila de atendimento.
Como conceder acesso temporário?
Por delegação com data de fim.
Um usuário pode ter mais de um role?
Sim, e as permissões resultantes se somam.
Conclusão
Com Roles, o Portal Nyverra ITSM dá controle fino de acesso e fortalece segurança e conformidade. Papéis claros, permissões granulares, 2FA nas funções sensíveis e delegação com prazo fazem o RBAC funcionar de verdade — no papel e na prática.
Continuar a ler
Leia também
 Portal ITSM
Chegou o app mobile do Portal Nyverra ITSM — e todo o ITSM agora cabe no seu bolso
O Portal Nyverra ITSM ganhou um aplicativo Android: chamados, aprovações, dashboard e os módulos do seu service desk na palma da mão, com biometria, modo offline e notificações push. E agora também publicamos a documentação de cada módulo. Veja por onde começar.
3 min de leitura Portal ITSM
Portal Nyverra ITSM: visão geral dos módulos e por onde começar
O Portal Nyverra ITSM reúne atendimento, ITIL, CMDB, catálogo, relatórios e governança em uma plataforma só. Neste guia, você entende o mapa dos módulos e por onde começar.
2 min de leitura Portal ITSM
Feedback e Reportes de Bug no Portal Nyverra: melhoria contínua com quem usa
Quem usa encontra o que o laboratório não vê. O módulo de Feedback do Portal Nyverra ITSM recebe reportes de bug e sugestões, acompanha o status e transforma a percepção do usuário em backlog priorizado — fechando o ciclo de melhoria contínua.
5 min de leitura
Comentários
Ainda sem comentários
Seja o primeiro a compartilhar sua opinião sobre este artigo.
Deixe um comentário