
Auditoria no Portal Nyverra: quem fez o quê, quando e onde
 Wedson Lopes
Quando algo dá errado — uma configuração alterada, um acesso indevido, um registro excluído —, a primeira pergunta é sempre a mesma: quem fez isso? Sem uma trilha de auditoria, a resposta vira especulação. Com ela, vira evidência.
Este guia explica o módulo de Auditoria do Portal Nyverra ITSM: o que ele registra, como investigar e como usar os dados para conformidade.
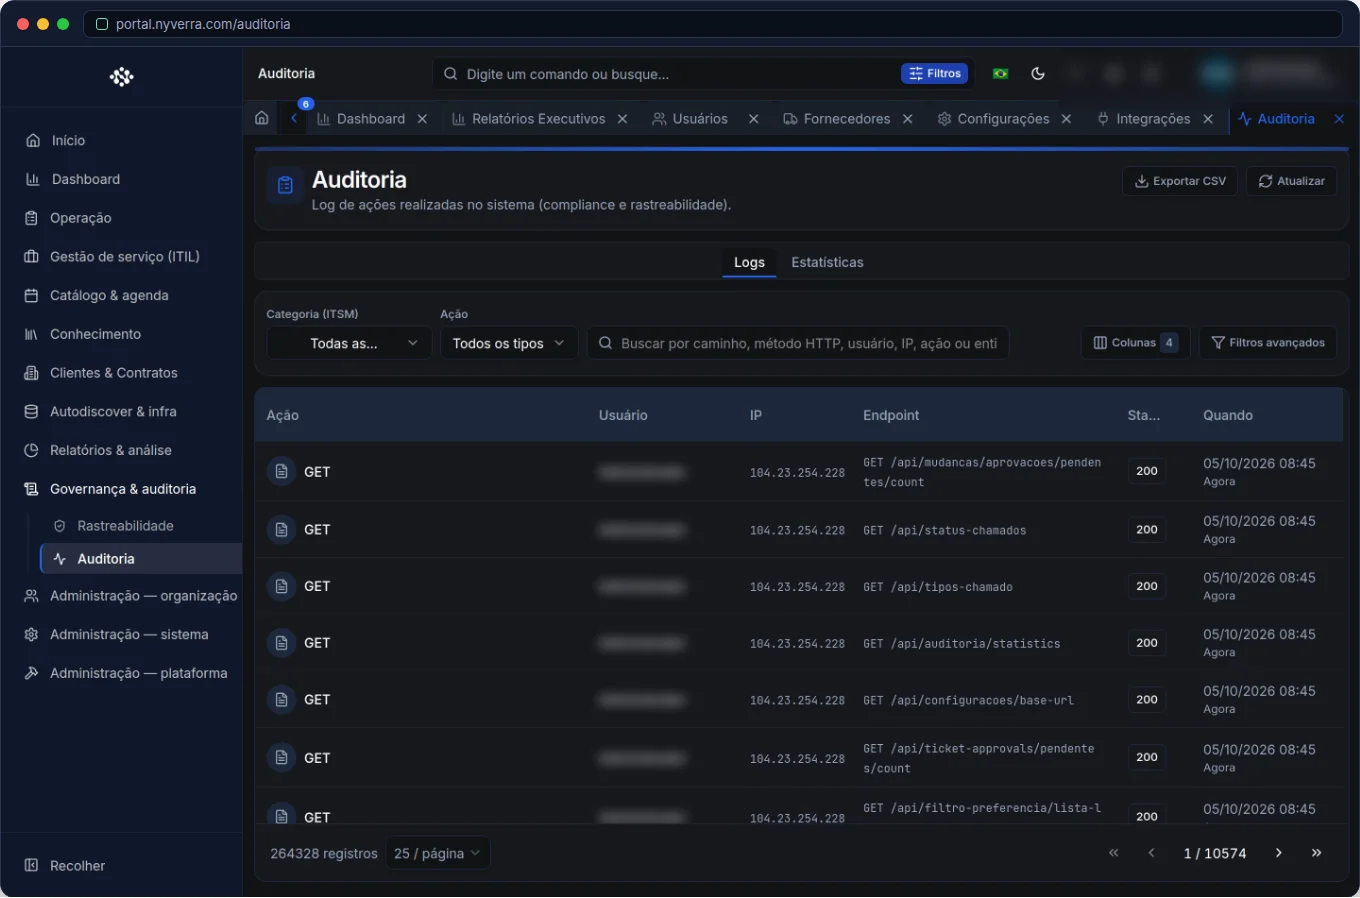 Interface do módulo no Portal Nyverra ITSM.
O que a Auditoria registra
É o registro das ações relevantes no sistema: quem acessou, criou, alterou, excluiu ou aprovou — com data, hora e contexto. Nem toda leitura é logada; o foco está nas ações de alteração e nas operações sensíveis, conforme a política.
| Exemplo de evento | Por que importa |
|---|---|
| Alteração de configuração | Mudou comportamento para todos |
| Mudança de permissões/role | Afeta quem pode o quê |
| Exclusão de registro | Crítico para recuperação e responsabilização |
| Aprovação/rejeição | Prova da decisão e do autor |
Por que isso é indispensável
- Investigação: reconstruir o que aconteceu, na ordem, com autoria.
- Conformidade: ISO 20000 e LGPD exigem rastreabilidade de ações sobre dados e controles.
- Segurança: detectar uso indevido de privilégios.
- Responsabilização: cada ação tem um autor identificável.
Quem usa
| Perfil | Uso típico |
|---|---|
| Administrador / segurança | Investigar e exportar evidências |
| Gestor | Conformidade e revisão de controles |
| Auditor (interno/externo) | Consulta com base nas evidências fornecidas |
Como usar: passo a passo
- Abra Governança → Auditoria.
- Filtre por usuário, ação e data para reduzir o universo.
- Use os registros para investigar uma alteração sensível ou um desvio.
- Exporte as evidências quando solicitado por auditoria.
- Estabeleça uma revisão periódica dos eventos críticos.
Regras de negócio e cuidados
| Regra | Explicação |
|---|---|
| Escopo do log | O foco são ações de alteração; nem toda leitura é registrada. |
| Retenção | Defina por quanto tempo os logs ficam guardados, conforme a política. |
| Acesso | Restrinja a consulta a quem tem legitimidade (é dado sensível). |
| Imutabilidade | Log de auditoria não deve ser editável — confie na trilha, não em quem a operou. |
Boas práticas
- Combine auditoria com Rastreabilidade (linha do tempo) para contexto completo.
- Defina uma política de retenção alinhada à LGPD e à ISO 20000.
- Revise eventos críticos periodicamente, não só sob incidente.
- Abra um chamado para cada investigação e registre as conclusões — a própria investigação também vira trilha.
- Restrinja o acesso à consulta e à exportação.
Erros comuns
| Situação | O que fazer |
|---|---|
| Procurar “quem leu” algo | Nem toda leitura é logada; ajuste a expectativa à política. |
| Logs sem retenção definida | Defina e cumpra a política de retenção. |
| Acesso amplo à auditoria | Restrinja — é dado sensível de governança. |
Perguntas frequentes
A Auditoria registra tudo?
Foca ações relevantes/de alteração, conforme a política — não cada leitura.
Serve para ISO 20000 e LGPD?
Sim, é a base da rastreabilidade exigida por esses padrões.
Posso exportar evidências?
Sim, com filtros e exportação para auditorias.
Automatize via API
A auditoria é exposta por API (/api/auditoria, com filtros e exportação). Referência em developer.nyverra.com.
Cenários de uso: a trilha em ação
1. “Quem mudou essa configuração?” Um comportamento estranho aparece após uma alteração. A auditoria mostra autor, ação e horário — a resposta vem do registro, não de suposição.
2. Acesso privilegiado indevido. Uma conta com privilégios faz algo fora do padrão. A trilha evidencia a ação e alimenta a investigação de segurança.
3. Auditoria de conformidade. Um auditor pede evidências de que controles foram aplicados. Os logs, filtrados por período e recurso, viram prova tangível de conformidade (ISO 20000, LGPD).
KPIs e política de auditoria
| Ponto | Definição recomendada |
|---|---|
| O que logar | Ações de alteração e operações sensíveis |
| Retenção | Definida por política de conformidade |
| Acesso à consulta | Restrito a perfis legítimos |
| Revisão periódica | Eventos críticos revisados com rotina |
Auditoria como parte da cultura
A auditoria só vale quando a organização confia nela. Isso significa: trilha imutável, retenção cumprida e investigações documentadas — inclusive a própria investigação vira registro. Combinada à Rastreabilidade (contexto do atendimento) e aos relatórios (visão macro), ela fecha o ciclo de governança: a organização consegue provar, não apenas afirmar, que seus controles funcionam.
Checklist de auditoria
- Defina o que deve ser logado (ações de alteração).
- Estabeleça a política de retenção.
- Restrinja o acesso à consulta.
- Crie rotina de revisão de eventos críticos.
- Padronize o export de evidências.
- Documente investigações realizadas.
Perguntas frequentes adicionais
Toda leitura é registrada?
Não; o foco são ações de alteração e operações sensíveis.
Posso exportar para auditoria externa?
Sim, com filtros por período e recurso.
Quanto tempo manter os logs?
Conforme a política de conformidade da organização.
Conclusão
A Auditoria dá segurança jurídica e operacional ao Portal Nyverra ITSM. Cada ação relevante é rastreável, cada decisão tem autor, e a organização consegue provar — não apenas afirmar — que os controles funcionaram.
Continuar a ler
Leia também
 Portal ITSM
Chegou o app mobile do Portal Nyverra ITSM — e todo o ITSM agora cabe no seu bolso
O Portal Nyverra ITSM ganhou um aplicativo Android: chamados, aprovações, dashboard e os módulos do seu service desk na palma da mão, com biometria, modo offline e notificações push. E agora também publicamos a documentação de cada módulo. Veja por onde começar.
3 min de leitura Tutoriais
Portal Nyverra ITSM: visão geral dos módulos e por onde começar
O Portal Nyverra ITSM reúne atendimento, ITIL, CMDB, catálogo, relatórios e governança em uma plataforma só. Neste guia, você entende o mapa dos módulos e por onde começar.
2 min de leitura Tutoriais
Feedback e Reportes de Bug no Portal Nyverra: melhoria contínua com quem usa
Quem usa encontra o que o laboratório não vê. O módulo de Feedback do Portal Nyverra ITSM recebe reportes de bug e sugestões, acompanha o status e transforma a percepção do usuário em backlog priorizado — fechando o ciclo de melhoria contínua.
5 min de leitura
Comentários
Ainda sem comentários
Seja o primeiro a compartilhar sua opinião sobre este artigo.
Deixe um comentário