

Ningún ITSM trabaja solo. Las alertas provienen del monitoreo, las conversaciones llegan por WhatsApp, el inicio de sesión proviene del directorio corporativo, los avisos se envían por correo electrónico. El módulo de Integraciones del Portal Nyverra ITSM es lo que conecta el portal con el resto del ecosistema de TI.
Esta guía recorre las principales integraciones, lo que cada una habilita y cómo validarlas con seguridad.
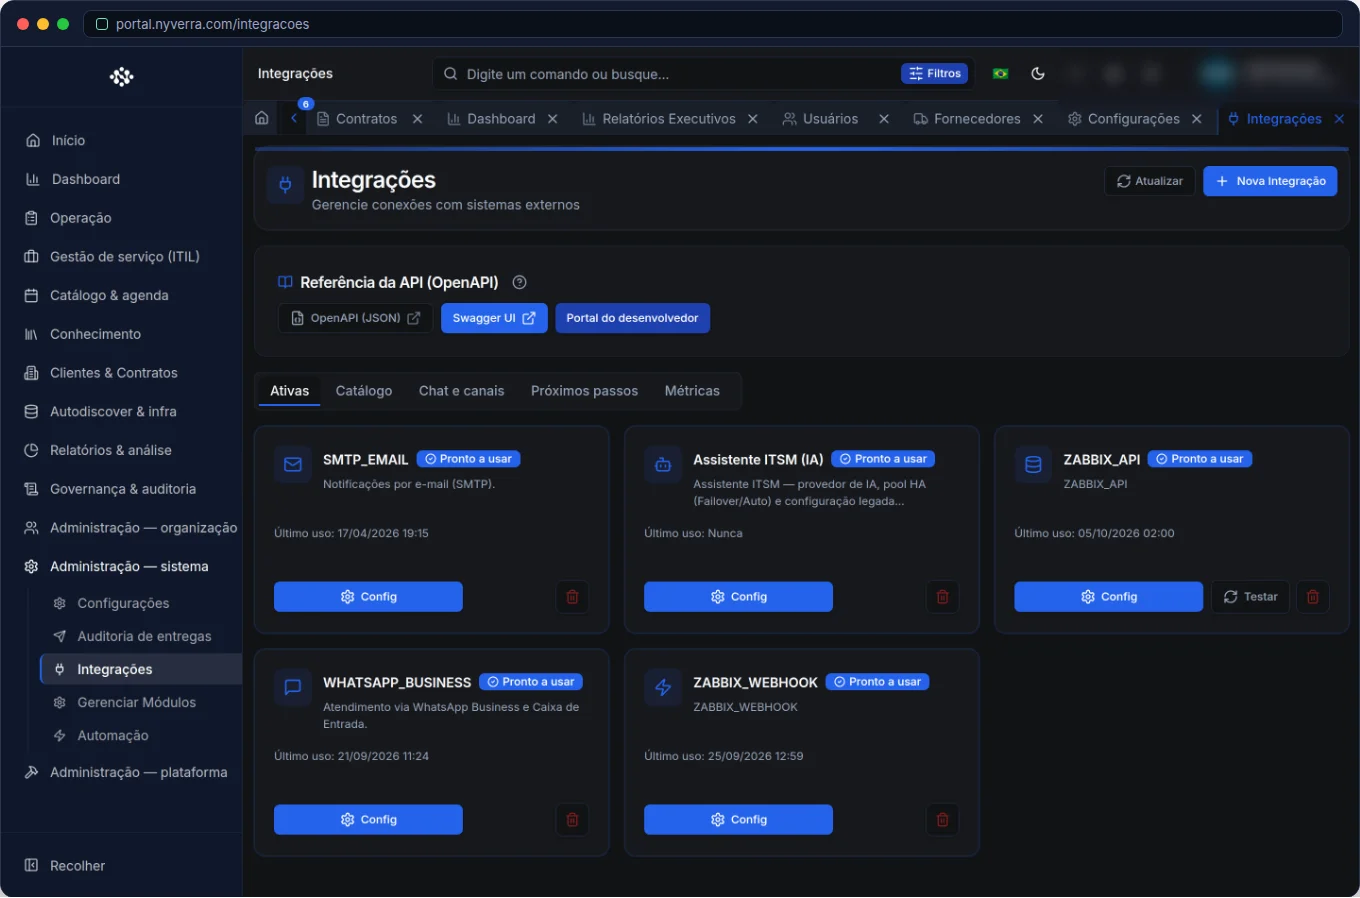 Interfaz del módulo en el Portal Nyverra ITSM.
Qué concentra el módulo
| Integración | Finalidad |
|---|---|
| Zabbix | Las alertas se convierten o actualizan tickets; autodescubrimiento de hosts |
| WhatsApp (Meta) | Inbox operacional — ver WhatsApp |
| LDAP / SAML / OAuth2 | Inicio de sesión corporativo (SSO) y aprovisionamiento |
| Correo electrónico (SMTP) y webhooks | Notificaciones y automatizaciones |
Zabbix: de la alerta al ticket
Es la integración que más reduce el trabajo manual. Cuando el monitoreo detecta un problema, el Portal recibe el evento (vía webhook) y crea o actualiza un ticket — con host, severidad y contexto. El flujo es resiliente: la ingesta es asíncrona (fase de recepción + procesamiento), evitando pérdida de eventos en picos. Combinada con el Downtime Manager, evita alertas durante mantenimientos.
WhatsApp: atención en el canal que usa el cliente
La integración con la API de Meta habilita el Inbox de WhatsApp dentro del portal: las conversaciones se convierten en atenciones, con aceptar, transferir, cerrar y vincular a un ticket. Refuerza la regla de la ventana de 24h de Meta — fuera de ella, el texto libre se bloquea y se usa una plantilla (“retomar contacto”).
LDAP / SAML / OAuth2: identidad corporativa
En lugar de contraseñas aisladas, el portal utiliza la identidad de la empresa. Esto centraliza el acceso (quién entra y quién sale), reduce contraseñas y mejora la auditoría. Alinee con el equipo de identidad antes de activar en producción.
Correo electrónico y webhooks
- SMTP: envío de notificaciones y reportes; pruebe la configuración antes de habilitar en masa.
- Webhooks: entrada/salida de eventos para automatizaciones y otras herramientas.
Quién lo usa
| Perfil | Uso |
|---|---|
| Administrador | Configurar credenciales, webhooks y probar conexiones |
| Infra / NOC | Integración de monitoreo (Zabbix) |
| Equipo de identidad | SSO (LDAP/SAML/OAuth2) |
Cómo usar: paso a paso
- Elija la integración y reúna las credenciales (p. ej.: en Zabbix, el endpoint de webhook; en Meta, Phone Number ID y token).
- Configure en el área de Integraciones.
- Use la prueba de conexión para validar.
- Defina reglas/enrutamiento (grupos que reciben eventos/conversaciones).
- Monitoree los eventos recibidos y ajuste.
Reglas de negocio y seguridad
| Regla | Explicación |
|---|---|
| Ventana de mantenimiento | Modificar una integración de producción exige ventana y prueba — puede afectar el servicio. |
| Secretos | Las credenciales de integración son sensibles; use una bóveda y rote. |
| Webhook de entrada | Proteja el endpoint (token/clave) para evitar eventos falsos. |
| Idempotencia | Los eventos de monitoreo deben tratarse para no duplicar tickets. |
Buenas prácticas
- Comience por una integración crítica (generalmente Zabbix) y expanda.
- Pruebe siempre antes de activar en producción.
- Combine Zabbix + Downtime Manager para no generar alertas falsas en mantenimiento.
- Use claves/tokens dedicados y rote periódicamente.
- Documente lo que cada integración envía y hacia dónde — facilita la resolución de problemas.
Errores comunes
| Situación | Qué hacer |
|---|---|
| Tickets duplicados del monitoreo | Ajuste el mapeo/idempotencia de los eventos. |
| El correo electrónico no sale | Pruebe el SMTP; verifique la auditoría de entregas. |
| Conversaciones de WhatsApp sin dueño | Configure los grupos de escalamiento que reciben la cola. |
| Falla de SSO | Revise la configuración LDAP/SAML y metadatos con el equipo de identidad. |
Preguntas frecuentes
¿Necesito todas las integraciones?
No — active según la necesidad. Zabbix suele ser el primero debido al monitoreo.
¿Puedo probar antes de que valga para todos?
Sí, el área ofrece prueba de conexión; en producción, use ventana.
¿Es seguro el webhook de entrada?
Protéjalo con token/clave y valide el origen.
Automatice vía API
Las integraciones y webhooks se exponen por API (/api/integracoes, incluyendo webhooks de entrada y Slack/WhatsApp). Referencia en developer.nyverra.com.
Escenarios de uso: el ecosistema conectado
1. Zabbix generando tickets. Un host cae; el monitoreo envía el evento; el Portal crea el ticket con host y severidad. El NOC deja de abrir tickets manualmente y pasa a clasificar lo que llega, reduciendo el tiempo de detección.
2. Mantenimiento sin falsas alertas. El cambio derriba un servicio; el Downtime Manager suprime las alertas de esa ventana. Sin la integración, el mantenimiento planificado se convertiría en decenas de incidentes falsos.
3. Inicio de sesión único corporativo. Con SSO (LDAP/SAML/OAuth2), el colaborador utiliza la identidad de la empresa. La baja en el directorio ya cierra el acceso al portal — seguridad centralizada.
4. Conversaciones en WhatsApp. El cliente habla por el canal que ya usa; el operador atiende dentro del portal, vinculando la conversación a un ticket.
Seguridad de las integraciones
| Riesgo | Mitigación |
|---|---|
| Secretos filtrados | Bóveda de secretos + rotación |
| Eventos falsos en el webhook | Token/clave + validación de origen |
| Tickets duplicados | Idempotencia en la ingesta |
| Rotura en producción | Prueba + ventana de mantenimiento |
Resolución de problemas que ahorra horas
Cuando algo “no llega”, la investigación sigue un orden: (1) ¿está activa la integración? (2) ¿pasa la prueba de conexión? (3) ¿aparecen los eventos del lado de origen? (4) ¿salieron las notificaciones (auditoría de entregas)? Documentar lo que cada integración envía y hacia dónde acorta drásticamente ese camino. La integración es lo que hace que el ITSM trabaje en red — pero exige gobernanza de secretos y pruebas.
Lista de verificación de integraciones
- Reúna credenciales y endpoints de origen.
- Configure en el área de Integraciones.
- Ejecute la prueba de conexión.
- Defina grupos de destino y reglas.
- Monitoree los eventos recibidos.
- Proteja secretos y planifique la rotación.
Preguntas frecuentes adicionales
Ticket duplicado del monitoreo: ¿qué hacer?
Ajuste el mapeo/idempotencia de los eventos de origen.
¿Puedo activar todo de una vez?
No es recomendable; comience por la integración crítica y valide.
¿Cómo proteger el webhook de entrada?
Con token/clave y validación de origen.
Conclusión
Las integraciones transforman el Portal Nyverra ITSM en un hub del ecosistema de TI. Monitoreo, mensajería e identidad conectados significan menos trabajo manual, respuesta más rápida y una operación que conversa entre sí.
Seguir leyendo
Lea también
 Armazenamento
Manual LSI / Broadcom MegaRAID — MegaCli y StorCLI
Con esta guía, su equipo gana autonomía para diagnosticar rebuilds, resolver foreign configurations, gestionar BBU y CacheCade — con escenarios reales de producción documentados.
20 min de leitura
Nginx Cheatsheet
Guía de bolsillo con ejemplos listos para configurar Nginx en producción: desde instalación y virtual hosts hasta ajuste de rendimiento y resolución de problemas.
12 min de leitura Kubernetes
Curso Kubernetes 27 — SLO/SLI, on-call y postmortem sin culpa
Qué prometer, cómo medir y qué hacer cuando el error se dispara: SLI, SLO, presupuesto de error, alertas que despiertan a alguien y postmortem sin caza de brujas.
5 min de leitura
Comentarios
Aún sin comentarios
Sea el primero en compartir su opinión sobre este artículo.


Deje un comentario