

La seguridad comienza por saber quién entra. El módulo de Usuarios del Portal Nyverra ITSM administra las cuentas que acceden al sistema —clientes, técnicos y administradores— con perfiles, grupos, alcance y políticas de seguridad.
Esta guía cubre el registro de usuarios, el modelo de acceso, la recuperación segura (restablecimiento de 2FA) y la integración con identidad corporativa.
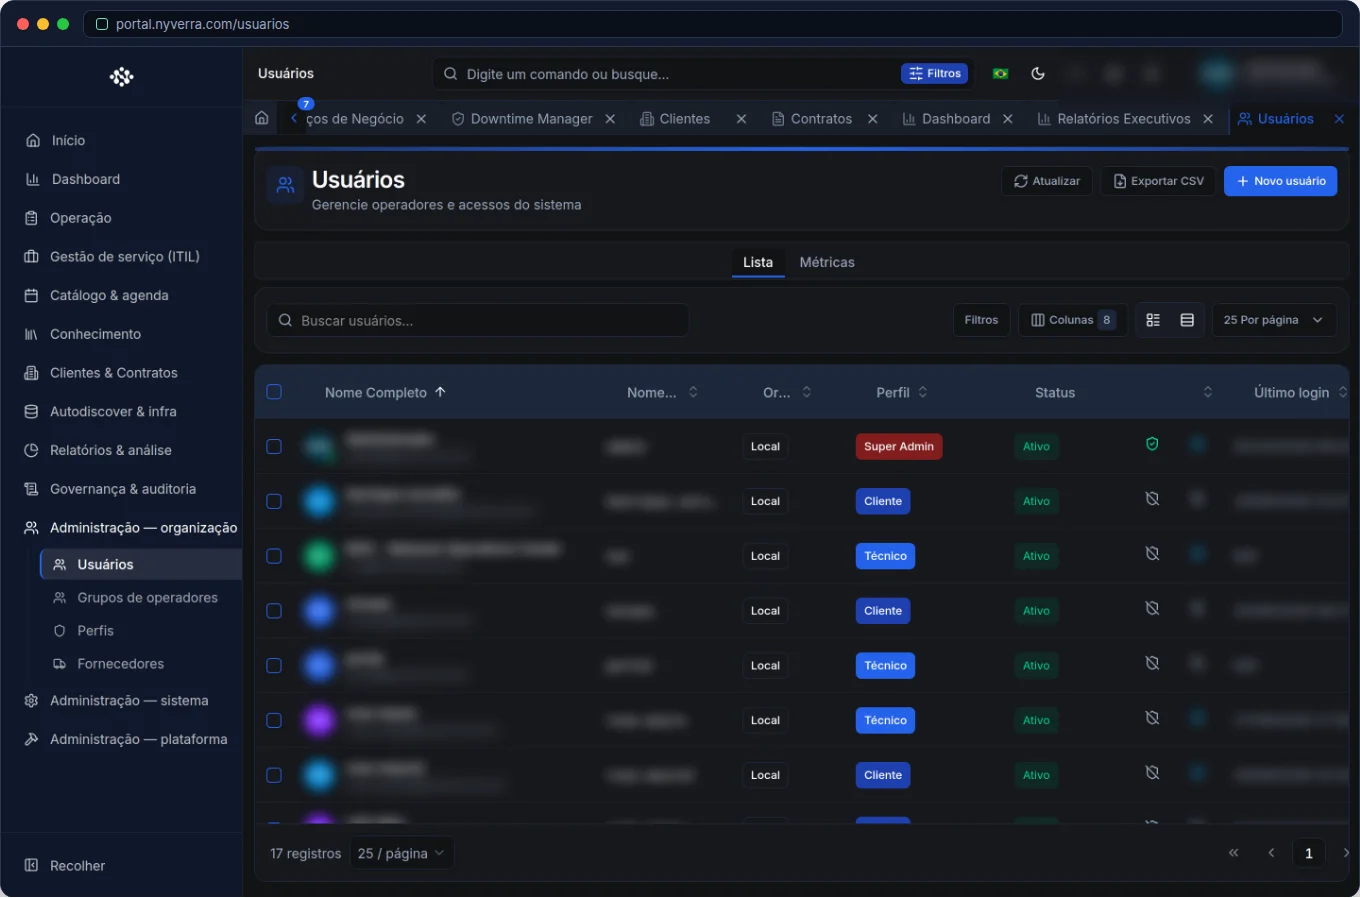 Interfaz del módulo en el Portal Nyverra ITSM.
Qué gestiona el módulo de Usuarios
Es el registro y la gestión de las cuentas que inician sesión. Cada usuario tiene un perfil base (Cliente, Técnico, Administrador…) que define, con los permisos, lo que puede ver y hacer. Es la base del RBAC del portal.
Perfiles base y alcance por cliente
| Perfil base | Alcance típico |
|---|---|
Cliente (CUSTOMER) |
Ve solo datos de su propia organización |
| Técnico | Atiende según grupos y permisos |
Administrador (ADMIN) |
Administra la instancia, según el alcance |
Superadministrador (SUPER_ADMIN) |
Cuentas privilegiadas y elevación de perfil |
Además del perfil, el usuario puede tener alcance por cliente y pertenecer a grupos de operadores (las colas de atención). El técnico ve “Mi cola” de los grupos a los que pertenece — de ahí la importancia de vincular los grupos correctos.
Los recursos del módulo
Registro e invitación
Creación de usuario con nombre de usuario, correo electrónico, perfil base y vínculos. Según la política, el usuario recibe una invitación o una contraseña definida — y existe la opción de “Exigir cambio de contraseña en el próximo inicio de sesión” para cuentas locales. Los administradores y superadministradores locales siempre cambian la contraseña en el primer acceso.
Estado y bloqueo
Las cuentas se pueden desactivar para impedir el inicio de sesión, manteniendo el historial de los tickets. Desactivar no borra el pasado; solo cierra la puerta de entrada.
Restablecimiento de 2FA
Cuando un usuario pierde el segundo factor (cambio de teléfono móvil, por ejemplo), el administrador realiza el restablecimiento de 2FA — recuperación controlada, sin debilitar la política de seguridad.
Grupos de operadores
Los grupos definen las colas. Un técnico en el grupo “N1 Redes” ve la cola de ese grupo y recibe transferencias hacia él. Relacione usuarios con grupos para que el enrutamiento funcione.
Identidad corporativa (SSO/LDAP/SAML)
En lugar de contraseñas aisladas, el portal se integra a la identidad de la empresa (Active Directory vía LDAP, SAML, OAuth2). Esto reduce el número de contraseñas, centraliza la desactivación del acceso y mejora la auditoría.
Quiénes lo usan
| Perfil | Uso |
|---|---|
| Administrador | CRUD de usuarios, grupos y roles |
| Superadministrador | Cuentas privilegiadas y elevación de perfil |
| Usuario | Edita su propio perfil (menú del usuario → Perfil) |
Cómo usar: paso a paso
- Usuarios → Nuevo: informe el nombre de usuario, correo electrónico y perfil base.
- Vincule el alcance: cliente (para usuarios de cliente) y grupos (para técnicos).
- Defina la política de contraseña/2FA según la configuración de autenticación.
- Active “exigir cambio de contraseña” para cuentas locales, si lo desea.
- Gestione el estado y realice restablecimiento de 2FA cuando sea necesario.
- Revise los accesos periódicamente (cuentas inactivas, permisos excesivos).
Reglas de negocio
| Regla | Explicación |
|---|---|
| Menor privilegio | Conceda solo los permisos necesarios. |
| Superadmin | Solo este perfil debe promover a otros administradores o editar cuentas privilegiadas. |
| Cliente | Ve datos de su propio cliente; no gestiona usuarios globales. |
| Grupo × cola | El técnico solo ve “Mi cola” de los grupos a los que pertenece. |
| Desactivar | Impide el inicio de sesión; el historial de tickets permanece. |
Buenas prácticas
- Aplique el menor privilegio desde la creación de la cuenta.
- Prefiera la identidad corporativa (SSO/LDAP/SAML) a contraseñas aisladas.
- Exija 2FA para perfiles privilegiados.
- Revise cuentas inactivas y permisos obsoletos con regularidad.
- Trate los datos de usuario conforme a la LGPD y restrinja las exportaciones.
Errores comunes
| Situación | Qué hacer |
|---|---|
| El usuario no ve un menú | Verifique el módulo activo, el permiso y el perfil (p. ej., WHATSAPP_INBOX). |
| El técnico no ve la cola esperada | Confirme a qué grupo pertenece. |
| Cuentas con demasiado privilegio | Revise roles y alcances; aplique el menor privilegio. |
| El usuario perdió el 2FA | Realice el restablecimiento de 2FA de forma controlada. |
Preguntas frecuentes
¿Desactivar un usuario borra el historial?
No — solo impide el inicio de sesión; los tickets permanecen.
¿Puedo integrar con Active Directory?
Sí, vía LDAP/SAML en el área de Integraciones.
¿El administrador puede obligar el cambio de contraseña en el primer acceso?
Sí, mediante la opción en la pestaña de acceso (y es el valor predeterminado para cuentas administrativas locales).
Automatice mediante API
Los usuarios se exponen mediante API (/api/usuarios, técnicos en /api/usuarios/technicians), con estado y restablecimiento de 2FA. Referencia en developer.nyverra.com.
Escenarios de uso: ciclo de vida del acceso
1. Incorporación de técnico. Se crea la cuenta con el perfil base, se vincula a los grupos de operadores y se define 2FA. En minutos, la persona atiende las colas correctas — con el acceso mínimo necesario.
2. Desvinculación segura. Al desvincular a un colaborador, la cuenta se desactiva: el inicio de sesión se bloquea inmediatamente, pero el historial de los tickets permanece. Con SSO/LDAP, la desvinculación en el directorio ya se refleja en el portal.
3. Recuperación de 2FA. El usuario cambia de teléfono móvil y pierde el segundo factor. El administrador realiza el restablecimiento de 2FA de forma controlada: recuperación sin debilitar la política de seguridad.
4. Auditoría de privilegios. Periódicamente, se revisan cuentas inactivas y permisos excesivos, aplicando el menor privilegio.
KPIs de gestión de acceso
| Indicador | Qué revela |
|---|---|
| Cuentas inactivas por más de 90 días | Higiene de accesos |
| Usuarios con 2FA habilitado | Postura de seguridad |
| Restablecimientos de 2FA en el período | Eventos de soporte |
| Cuentas con privilegio elevado | Riesgo de acceso |
| Resolución vía SSO vs. local | Consolidación de identidad |
Identidad corporativa
Cuanto más se apoya el portal en SSO/LDAP/SAML, menor es el número de contraseñas aisladas y más simple es el control de quién entra y quién sale. Alinee con el equipo de identidad, exija 2FA para perfiles privilegiados y trate los datos de usuario conforme a la LGPD. La gestión de usuarios deja de ser una tarea administrativa y se convierte en un pilar de seguridad.
Lista de verificación de gestión de usuarios
- Registre con el perfil base y los vínculos correctos.
- Aplique el menor privilegio.
- Exija 2FA para perfiles privilegiados.
- Vincule técnicos a los grupos correctos.
- Use SSO/LDAP cuando esté disponible.
- Desactive cuentas al desvincular personas.
- Realice restablecimiento de 2FA de forma controlada.
Preguntas frecuentes adicionales
¿Al desactivar, pierdo el historial del usuario?
No; los tickets y registros permanecen.
¿Cómo funciona el primer acceso?
Se puede exigir el cambio de contraseña; las cuentas administrativas locales siempre cambian en el primer inicio de sesión.
¿Puedo gestionar el registro por API?
Sí, el módulo se expone por API con estado y restablecimiento de 2FA.
Conclusión
Con una gestión de usuarios consistente, el Portal Nyverra ITSM garantiza que cada persona tenga exactamente el acceso que necesita — ni más, ni menos. Perfiles, grupos, alcance, 2FA e identidad corporativa sustentan la seguridad y la conformidad del servicio.
Seguir leyendo
Lea también
 Armazenamento
Manual LSI / Broadcom MegaRAID — MegaCli y StorCLI
Con esta guía, su equipo gana autonomía para diagnosticar rebuilds, resolver foreign configurations, gestionar BBU y CacheCade — con escenarios reales de producción documentados.
20 min de leitura
Nginx Cheatsheet
Guía de bolsillo con ejemplos listos para configurar Nginx en producción: desde instalación y virtual hosts hasta ajuste de rendimiento y resolución de problemas.
12 min de leitura Kubernetes
Curso Kubernetes 27 — SLO/SLI, on-call y postmortem sin culpa
Qué prometer, cómo medir y qué hacer cuando el error se dispara: SLI, SLO, presupuesto de error, alertas que despiertan a alguien y postmortem sin caza de brujas.
5 min de leitura
Comentarios
Aún sin comentarios
Sea el primero en compartir su opinión sobre este artículo.


Deje un comentario