

Cuando algo sale mal — una configuración alterada, un acceso indebido, un registro eliminado —, la primera pregunta es siempre la misma: ¿quién lo hizo? Sin una pista de auditoría, la respuesta se vuelve especulación. Con ella, se vuelve evidencia.
Esta guía explica el módulo de Auditoría del Portal Nyverra ITSM: qué registra, cómo investigar y cómo usar los datos para el cumplimiento.
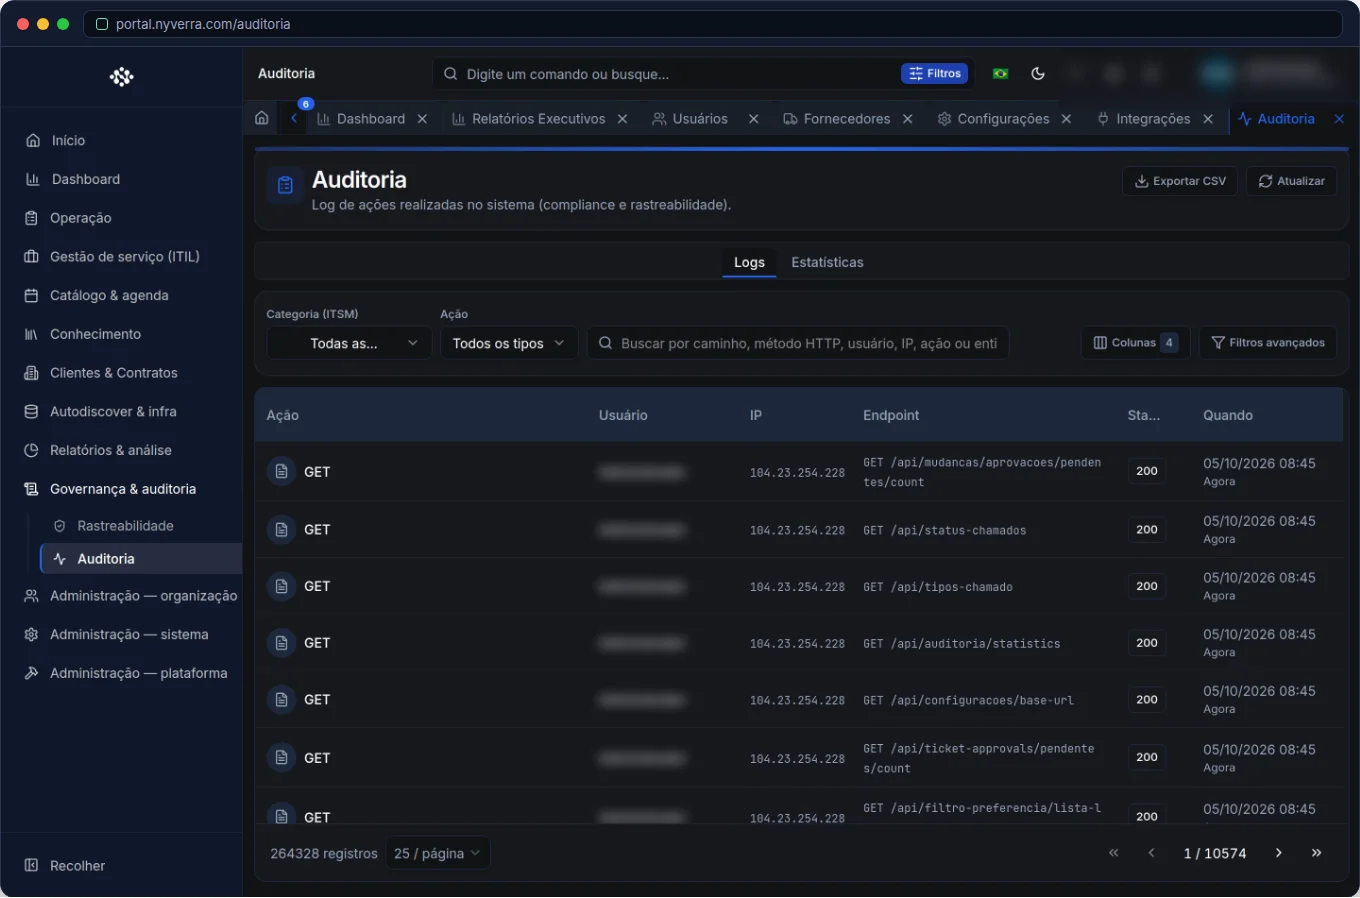 Interfaz del módulo en el Portal Nyverra ITSM.
Qué registra la Auditoría
Es el registro de las acciones relevantes en el sistema: quién accedió, creó, modificó, eliminó o aprobó — con fecha, hora y contexto. No toda lectura se registra; el foco está en las acciones de modificación y en las operaciones sensibles, conforme a la política.
| Ejemplo de evento | Por qué importa |
|---|---|
| Modificación de configuración | Cambió el comportamiento para todos |
| Cambio de permisos/rol | Afecta quién puede hacer qué |
| Eliminación de registro | Crítico para la recuperación y la responsabilización |
| Aprobación/rechazo | Prueba de la decisión y del autor |
Por qué es indispensable
- Investigación: reconstruir lo que sucedió, en orden, con autoría.
- Cumplimiento: ISO 20000 y LGPD exigen trazabilidad de acciones sobre datos y controles.
- Seguridad: detectar uso indebido de privilegios.
- Responsabilización: cada acción tiene un autor identificable.
Quién lo usa
| Perfil | Uso típico |
|---|---|
| Administrador / seguridad | Investigar y exportar evidencias |
| Gestor | Cumplimiento y revisión de controles |
| Auditor (interno/externo) | Consulta con base en las evidencias proporcionadas |
Cómo usar: paso a paso
- Abra Gobernanza → Auditoría.
- Filtre por usuario, acción y fecha para reducir el universo.
- Use los registros para investigar una modificación sensible o una desviación.
- Exporte las evidencias cuando lo solicite una auditoría.
- Establezca una revisión periódica de los eventos críticos.
Reglas de negocio y cuidados
| Regla | Explicación |
|---|---|
| Alcance del log | El foco son acciones de modificación; no toda lectura se registra. |
| Retención | Defina por cuánto tiempo se guardan los logs, conforme a la política. |
| Acceso | Restrinja la consulta a quien tiene legitimidad (es un dato sensible). |
| Inmutabilidad | El log de auditoría no debe ser editable: confíe en el registro, no en quien lo operó. |
Buenas prácticas
- Combine la auditoría con la Trazabilidad (línea de tiempo) para un contexto completo.
- Defina una política de retención alineada con la LGPD y la ISO 20000.
- Revise eventos críticos periódicamente, no solo ante incidentes.
- Abra un ticket para cada investigación y registre las conclusiones: la propia investigación también se convierte en registro.
- Restrinja el acceso a la consulta y a la exportación.
Errores comunes
| Situación | Qué hacer |
|---|---|
| Buscar “quién leyó” algo | No toda lectura se registra; ajuste la expectativa a la política. |
| Logs sin retención definida | Defina y cumpla la política de retención. |
| Acceso amplio a la auditoría | Restrinja — es un dato sensible de gobernanza. |
Preguntas frecuentes
¿La Auditoría registra todo?
Se centra en acciones relevantes/de modificación, conforme a la política, no en cada lectura.
¿Sirve para ISO 20000 y LGPD?
Sí, es la base de la trazabilidad exigida por esos estándares.
¿Puedo exportar evidencias?
Sí, con filtros y exportación para auditorías.
Automatice vía API
La auditoría se expone a través de la API (/api/auditoria, con filtros y exportación). Referencia en developer.nyverra.com.
Escenarios de uso: el registro en acción
1. “¿Quién cambió esta configuración?” Un comportamiento extraño aparece después de una modificación. La auditoría muestra autor, acción y hora: la respuesta viene del registro, no de la suposición.
2. Acceso privilegiado indebido. Una cuenta con privilegios hace algo fuera de lo normal. El registro evidencia la acción y alimenta la investigación de seguridad.
3. Auditoría de cumplimiento. Un auditor pide evidencias de que se aplicaron controles. Los logs, filtrados por período y recurso, se convierten en prueba tangible de cumplimiento (ISO 20000, LGPD).
KPIs y política de auditoría
| Punto | Definición recomendada |
|---|---|
| Qué registrar | Acciones de modificación y operaciones sensibles |
| Retención | Definida por la política de cumplimiento |
| Acceso a la consulta | Restringido a perfiles legítimos |
| Revisión periódica | Eventos críticos revisados de forma rutinaria |
Auditoría como parte de la cultura
La auditoría solo vale cuando la organización confía en ella. Eso significa: registro inmutable, retención cumplida e investigaciones documentadas: incluso la propia investigación se convierte en registro. Combinada con la Trazabilidad (contexto de la atención) y los informes (visión macro), cierra el ciclo de gobernanza: la organización consigue probar, no solo afirmar, que sus controles funcionan.
Lista de verificación de auditoría
- Defina qué se debe registrar (acciones de modificación).
- Establezca la política de retención.
- Restrinja el acceso a la consulta.
- Cree una rutina de revisión de eventos críticos.
- Estandarice la exportación de evidencias.
- Documente las investigaciones realizadas.
Preguntas frecuentes adicionales
¿Se registra toda lectura?
No; el foco son acciones de modificación y operaciones sensibles.
¿Puedo exportar para una auditoría externa?
Sí, con filtros por período y recurso.
¿Cuánto tiempo conservar los logs?
Conforme a la política de cumplimiento de la organización.
Conclusión
La Auditoría brinda seguridad jurídica y operativa al Portal Nyverra ITSM. Cada acción relevante es rastreable, cada decisión tiene autor, y la organización consigue probar — no solo afirmar — que los controles funcionaron.
Seguir leyendo
Lea también
 Tutoriais
Manual LSI / Broadcom MegaRAID — MegaCli y StorCLI
Con esta guía, su equipo gana autonomía para diagnosticar rebuilds, resolver foreign configurations, gestionar BBU y CacheCade — con escenarios reales de producción documentados.
20 min de leitura
Nginx Cheatsheet
Guía de bolsillo con ejemplos listos para configurar Nginx en producción: desde instalación y virtual hosts hasta ajuste de rendimiento y resolución de problemas.
12 min de leitura Kubernetes
Curso Kubernetes 27 — SLO/SLI, on-call y postmortem sin culpa
Qué prometer, cómo medir y qué hacer cuando el error se dispara: SLI, SLO, presupuesto de error, alertas que despiertan a alguien y postmortem sin caza de brujas.
5 min de leitura
Comentarios
Aún sin comentarios
Sea el primero en compartir su opinión sobre este artículo.


Deje un comentario